F5 publica parches de emergencia para cinco fallos críticos de ejecución remota en BIG-IP
F5 lanza actualizaciones fuera de banda para cinco vulnerabilidades críticas de RCE y un fallo SAML en sistemas BIG-IP APM e iRules sin mitigación.
La firma estadounidense de ciberseguridad F5 emitió una alerta urgente instando a sus clientes a corregir cinco vulnerabilidades críticas en sus sistemas BIG-IP que permiten provocar denegación de servicio (DoS) o lograr la ejecución remota de código (RCE). Tal como recoge un reporte de BleepingComputer a partir de los boletines oficiales de seguridad del fabricante, los fallos carecen de medidas de mitigación alternativas y exigen la instalación inmediata de parches de emergencia.
Las cinco brechas críticas se originan por desbordamientos de búfer basados en pila (stack-based buffer overflow). Estos defectos impactan directamente en la solución de proxy de gestión de acceso centralizado BIG-IP Access Policy Manager (APM) y en la función de programación de scripts BIG-IP iRules.
Actores de amenazas no autenticados pueden explotar estas debilidades de forma remota para finalizar abruptamente el proceso Traffic Management Microkernel (TMM). En sistemas que operan bajo configuraciones vulnerables, un atacante puede aprovechar ese colapso para ejecutar código arbitrario sin requerir credenciales previas.
Desglose de vulnerabilidades y boletines de seguridad de F5
Además de los cinco fallos críticos de ejecución remota, la compañía liberó parches de ingeniería (engineering hotfixes) para una sexta vulnerabilidad de alta severidad localizada en la implementación SAML de BIG-IP APM. Este problema adicional se debe a un subdesbordamiento de enteros (integer underflow o wraparound) que permite a atacantes remotos no autenticados desencadenar ataques de denegación de servicio.
| Identificador CVE | Boletín oficial de F5 | Severidad | Componente afectado | Debilidad técnica e impacto principal |
|---|---|---|---|---|
| CVE-2026-121805 | K000163946 | Crítica | BIG-IP APM / iRules | Desbordamiento de búfer en pila; terminación de TMM, DoS y RCE sin autenticación |
| CVE-2026-120292 | K000163940 | Crítica | BIG-IP APM / iRules | Desbordamiento de búfer en pila; terminación de TMM, DoS y RCE sin autenticación |
| CVE-2026-120285 | K000163939 | Crítica | BIG-IP APM / iRules | Desbordamiento de búfer en pila; terminación de TMM, DoS y RCE sin autenticación |
| CVE-2026-116953 | K000163941 | Crítica | BIG-IP APM / iRules | Desbordamiento de búfer en pila; terminación de TMM, DoS y RCE sin autenticación |
| CVE-2026-123637 | K000163937 | Crítica | BIG-IP APM / iRules | Desbordamiento de búfer en pila; terminación de TMM, DoS y RCE sin autenticación |
| CVE-2026-126822 | K000163942 | Alta | BIG-IP APM SAML | Subdesbordamiento de enteros (integer underflow); denegación de servicio (DoS) |
Respecto al comportamiento operativo durante un ataque contra estos componentes, F5 explicó en sus avisos técnicos: «El tráfico se interrumpe mientras el proceso TMM se reinicia. Esta vulnerabilidad permite que un atacante remoto no autenticado provoque una denegación de servicio (DoS) en el sistema BIG-IP y pueda ejecutar RCE».
La empresa precisó además el alcance arquitectónico del fallo: «No hay exposición del plano de control; se trata únicamente de un problema en el plano de datos». Ante la ausencia total de soluciones temporales o ajustes de configuración que bloqueen el vector de ataque, F5 recomendó a los equipos de seguridad instalar los hotfixes fuera de banda publicados en su aviso de actualización del miércoles.
Más de 177.000 instancias de BIG-IP expuestas en internet
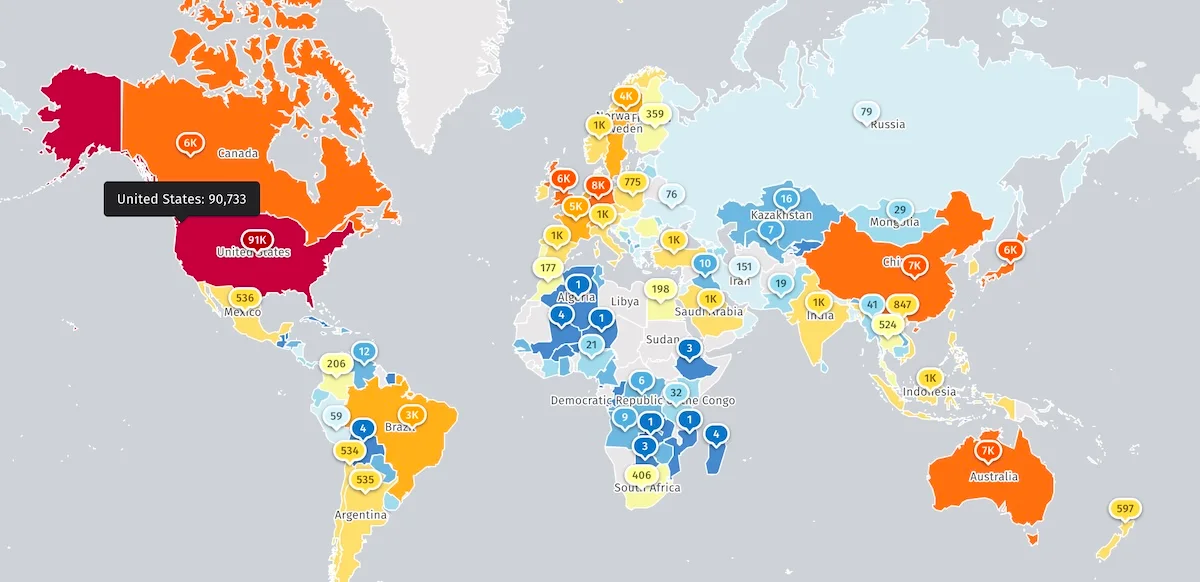
El alcance potencial de estas vulnerabilidades es considerable debido a la amplia huella de dispositivos accesibles desde redes públicas. La organización de monitoreo de amenazas en internet Shadowserver rastrea actualmente más de 177.000 instancias de BIG-IP conectadas en línea a escala global.
Dentro de ese parque expuesto, los registros de telemetría identifican más de 14.600 direcciones IP con huellas digitales de BIG-IP APM. No obstante, las estadísticas públicas no permiten determinar cuántos de estos nodos corresponden a honeypots de investigación ni cuántos han aplicado ya las correcciones de emergencia.
F5 forma parte del listado Fortune 500 y suministra infraestructura de ciberseguridad y redes de entrega de aplicaciones (ADN) a más de 23.000 clientes en todo el mundo. Su cartera abarca el 80 % de las corporaciones del índice Fortune Global 500 y 48 de las 50 mayores empresas del listado Fortune 50.
Historial de explotación activa y robo previo de código fuente
Aunque F5 no ha reportado indicios de que estos seis nuevos fallos hayan sido explotados en ataques reales hasta el momento, los administradores de sistemas enfrentan una ventana crítica de actualización. Tanto grupos de cibercrimen financiero como actores respaldados por Estados suelen desarrollar exploits rápidamente tras la publicación de parches para equipos de borde de F5.
En los últimos años, diversos grupos hostiles han abusado de fallos en dispositivos BIG-IP para infiltrarse en redes corporativas, mapear servidores internos mediante la manipulación de cookies, secuestrar el control de appliances, desplegar malware de borrado de datos (data wipers) y exfiltrar archivos confidenciales de forma sigilosa durante periodos prolongados.
La Agencia de Ciberseguridad y Seguridad de las Infraestructuras de Estados Unidos (CISA) mantiene siete vulnerabilidades de F5 en su catálogo de fallos explotados activamente desde noviembre de 2021. Cuatro de esas brechas han sido utilizadas directamente por bandas de ransomware en campañas de extorsión.
El precedente más cercano ocurrió en septiembre de 2026, cuando el fabricante tuvo que corregir de urgencia otra vulnerabilidad crítica en BIG-IP APM (CVE-2026-94127) que ya estaba siendo explotada como zero-day en ataques de ejecución remota de código. Asimismo, un año atrás la compañía reveló que atacantes patrocinados por un Estado vulneraron sus sistemas internos en agosto de 2025 para robar código fuente e información confidencial sobre fallos de seguridad de BIG-IP que aún no habían sido divulgados.
Fuente: BleepingComputer