Microsoft 365 ante los nuevos kits de phishing: así roban tokens de sesión y evaden el MFA
Huntress Labs analiza cómo los kits EvilTokens, Knight Office y Kali365 roban tokens de sesión de Microsoft 365 y evaden el MFA mediante ataques AiTM.
El robo de credenciales corporativas ha evolucionado hacia plataformas automatizadas que operan bajo el modelo de software como servicio (SaaS). De acuerdo con un análisis técnico elaborado por los investigadores de Huntress Labs y publicado en BleepingComputer, estos paquetes maliciosos ofrecen paneles de administración y soporte continuo las 24 horas para sustraer tokens de sesión de Microsoft 365.
Incluso atacantes con conocimientos técnicos básicos pueden reutilizar un token interceptado para ingresar directamente en una sesión activa donde el inicio de sesión y la autenticación multifactor (MFA) ya fueron completados. Esta técnica otorga acceso instantáneo al correo electrónico corporativo y a los recursos en la nube de la víctima sin necesidad de conocer su contraseña ni superar controles adicionales.
De plantillas estáticas a consolas de control en tiempo real
Un kit de phishing tradicional consiste en un paquete preconfigurado de código, plantillas e instrucciones para desplegar campañas de suplantación y explotar los datos sustraídos. Mientras que las versiones elementales se limitan a archivos HTML y scripts básicos que imitan una página de acceso estática, las herramientas actuales incorporan consolas de gestión avanzadas.
Estos paneles permiten a los operadores rastrear a las víctimas en vivo, modificar dinámicamente el contenido de las páginas señuelo y retransmitir credenciales en tiempo real. El objetivo operativo ha dejado de ser la captura de contraseñas aisladas para centrarse en transformar cada interacción del usuario en una sesión autenticada lista para su uso.
Las tres técnicas clave para secuestrar sesiones autenticadas
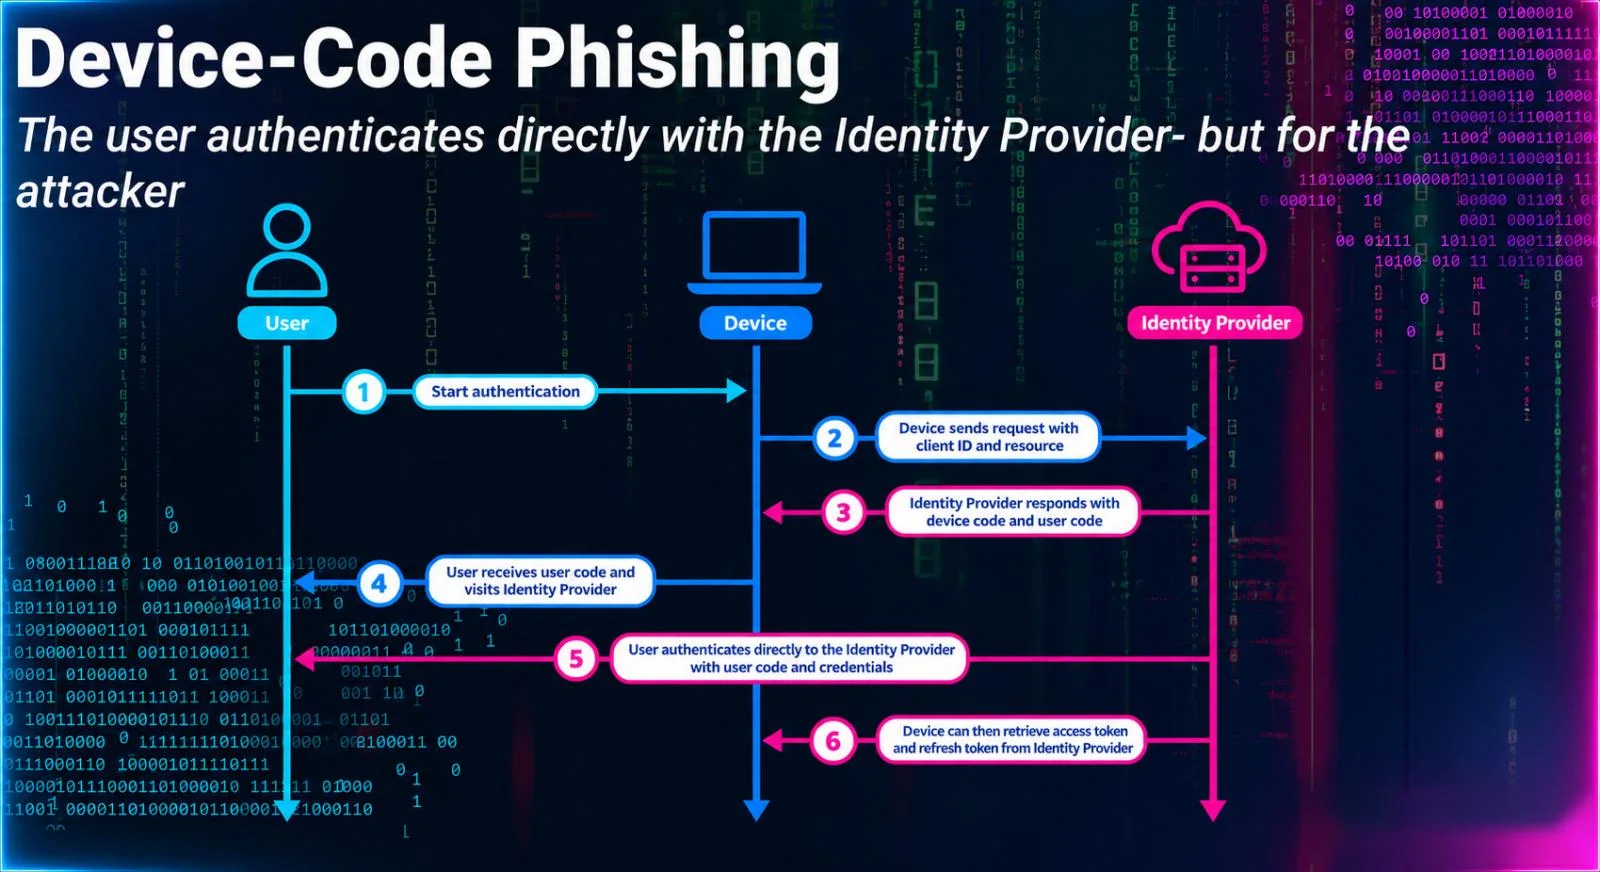
Los kits modernos emplean tres métodos principales para convertir un señuelo en una sesión válida: el phishing por código de dispositivo (device code phishing), los ataques de adversario en el medio (AiTM) y el robo directo de tokens con reproducción (replay). En la primera modalidad, la víctima se autentica directamente ante el proveedor de identidad legítimo mientras el atacante captura en segundo plano la autorización resultante. Este flujo reduce la fricción y las sospechas del usuario, ya que nunca introduce sus credenciales en un dominio desconocido y percibe el proceso como un inicio de sesión habitual.
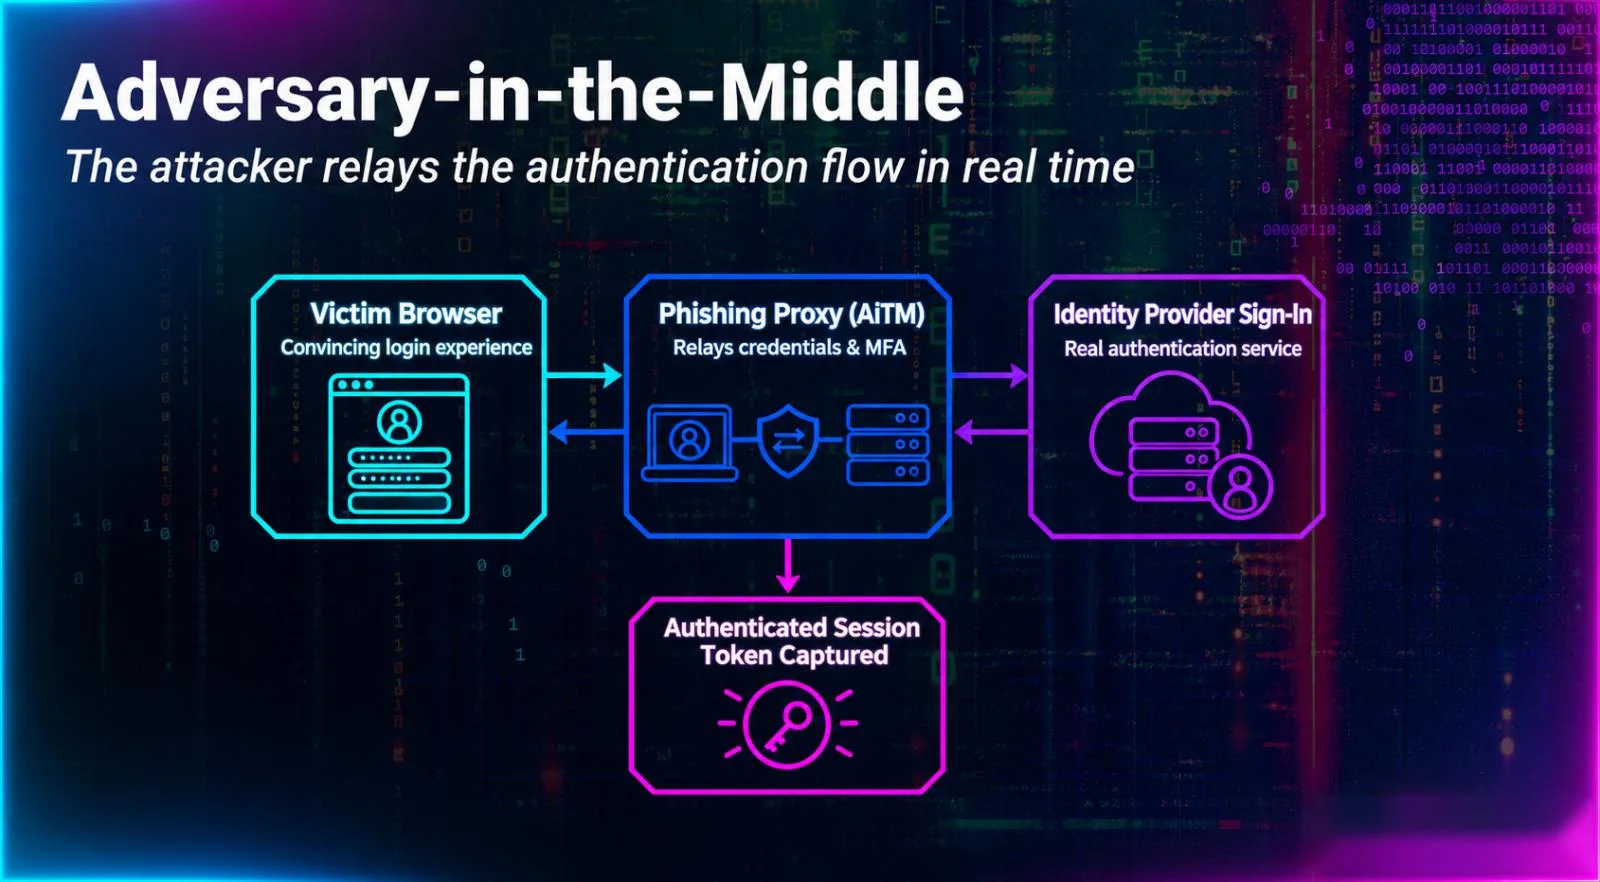
Por su parte, los ataques AiTM exponen las limitaciones de la verificación multifactor convencional al actuar como un proxy inverso que retransmite el flujo de autenticación en tiempo real. Ya sea mediante una página falsa o interceptando el intercambio dentro de la aplicación legítima, el kit presenta el desafío MFA real a la víctima y captura la información de sesión generada tras su aprobación. De este modo, el hecho de que un inicio de sesión supere satisfactoriamente el MFA deja de ser una garantía de legitimidad por sí sola.
Una vez obtenido el token de acceso, su valor estratégico supera ampliamente al de una contraseña estática. Plataformas especializadas permiten inyectar y reproducir ese identificador en una sesión activa para navegar por el entorno cloud y los buzones de la organización. Por ello, los equipos de respuesta ante incidentes deben investigar no solo la página de suplantación inicial, sino todo el recorrido posterior del token sustraído.
Anatomía de los kits EvilTokens, Knight Office y Kali365
Los investigadores de Huntress Labs han documentado en los últimos meses varias herramientas avanzadas que combinan estas técnicas contra entornos de Microsoft 365. El diseño de estos paquetes demuestra cómo la ciberdelincuencia integra infraestructuras legítimas en la nube y funciones de inteligencia artificial para escalar sus operaciones y asegurar acceso persistente.
| Kit de phishing | Vector principal | Infraestructura y capacidades operativas | Estado e impacto documentado |
|---|---|---|---|
| EvilTokens | Device code phishing y reproducción de tokens | Abuso de la plataforma PaaS Railway como motor de recolección e inyección de sesiones | Detectado a principios de 2026; un presunto operador fue arrestado tras una operación conjunta del FBI y la Digital Crimes Unit de Microsoft |
| Knight Office | Proxy inverso AiTM | Interceptación de sesiones válidas de Microsoft 365 con envío directo a una consola de operador | Permite reproducir sesiones en vivo y establecer persistencia en múltiples cuentas del entorno (tenant) |
| Kali365 | Plataforma PhaaS híbrida (código de dispositivo y proxy inverso) | Panel de control unificado con funciones de inteligencia artificial integradas para escalar campañas | Captura y reproduce tokens en sesiones activas de Microsoft 365 manteniendo el acceso prolongado |
Detección de anomalías y respuesta ante el compromiso de identidad
Un indicador aislado representa solo una fracción de la intrusión, por lo que los defensores deben auditar la secuencia completa desde el señuelo inicial hasta la emisión del token, el registro de dispositivos y la actividad en el buzón. Para detectar una sesión secuestrada, Huntress Labs recomienda verificar primero los inicios de sesión exitosos procedentes de infraestructuras cloud desconocidas. Asimismo, resulta prioritario rastrear las autenticaciones mediante códigos de dispositivo, los refrescos automatizados de tokens y el alta de nuevos métodos de validación.
En la fase de contención, las medidas deben dirigirse directamente a los artefactos de identidad y no limitarse al bloqueo del dominio malicioso original:
- Revocar de inmediato los tokens de actualización (refresh tokens) activos de las cuentas afectadas.
- Eliminar dispositivos no autorizados y credenciales vinculadas a Windows Hello registradas tras la intrusión.
- Restringir o bloquear por política el flujo de autenticación por código de dispositivo siempre que la operativa lo permita.
- Auditar el acceso a los buzones de correo, las reglas de reenvío ocultas y el posible envío de phishing interno o externo desde la cuenta comprometida.
Incluso tras aplicar las medidas de contención iniciales, la monitorización debe mantenerse activa para detectar intentos de reingreso o reutilización de sesiones. Los atacantes suelen conservar mecanismos de persistencia mucho después de que el dominio de suplantación original deja de estar operativo.
Fuente: BleepingComputer