Microsoft Agent Framework en PyPI fue comprometido para robar credenciales
Atacantes publicaron versiones maliciosas 1.26.1 y 1.26.2 de Microsoft Agent Framework en PyPI para robar credenciales en la nube y tokens CI/CD.
Atacantes comprometieron el paquete oficial Microsoft Agent Framework en el repositorio PyPI y publicaron dos versiones maliciosas diseñadas para sustraer credenciales en la nube e información sensible de los sistemas de desarrollo. El incidente afecta a este conjunto de herramientas open source utilizado para construir agentes de inteligencia artificial y coordinar flujos de trabajo, el cual registra alrededor de 200.000 descargas mensuales en PyPI, según informa BleepingComputer.
Las compilaciones comprometidas, publicadas el 17 de noviembre de 2026, incluían un ladrón de credenciales que se ejecutaba de forma automática durante el inicio habitual de Python en los entornos afectados, incluso sin importar explícitamente el paquete. Ambas entregas conservaron su dependencia sobre la versión legítima agent-framework-core 1.26.0, lo que permitió que el marco de trabajo operara con normalidad mientras el malware se ejecutaba en segundo plano.
Análisis técnico de las versiones comprometidas
El ataque fue descubierto y documentado por las firmas de ciberseguridad Socket, Step Security y Ox Security. Las dos variantes maliciosas modificaron archivos de inicialización de Python (.pth) para garantizar su ejecución automática y exfiltraron los datos recopilados hacia un mismo punto de control externo: https://webhook[.]site/d381fd80-ec62-42ad-8f5c-d1b15103c9bb.
| Versión | Mecanismo de ejecución | Objetivos principales | Estado en PyPI |
|---|---|---|---|
1.26.0 | Paquete legítimo sin alteraciones | N/A (versión base segura) | Disponible |
1.26.1 | agent_framework_meta.pth y agent_framework_meta/_telemetry.py | Variables de entorno, archivos locales, procesos activos, Azure, AWS, GitHub, Docker, Hugging Face, OpenAI y tokens de Azure DevOps OIDC | En cuarentena |
1.26.2 | af_runtime_diag.pth y af_runtime_diag.py (restauró el inicializador original) | Mismos objetivos que 1.26.1, más solicitudes de tokens OIDC de GitHub Actions y rastreo de directorios de runners | En cuarentena |
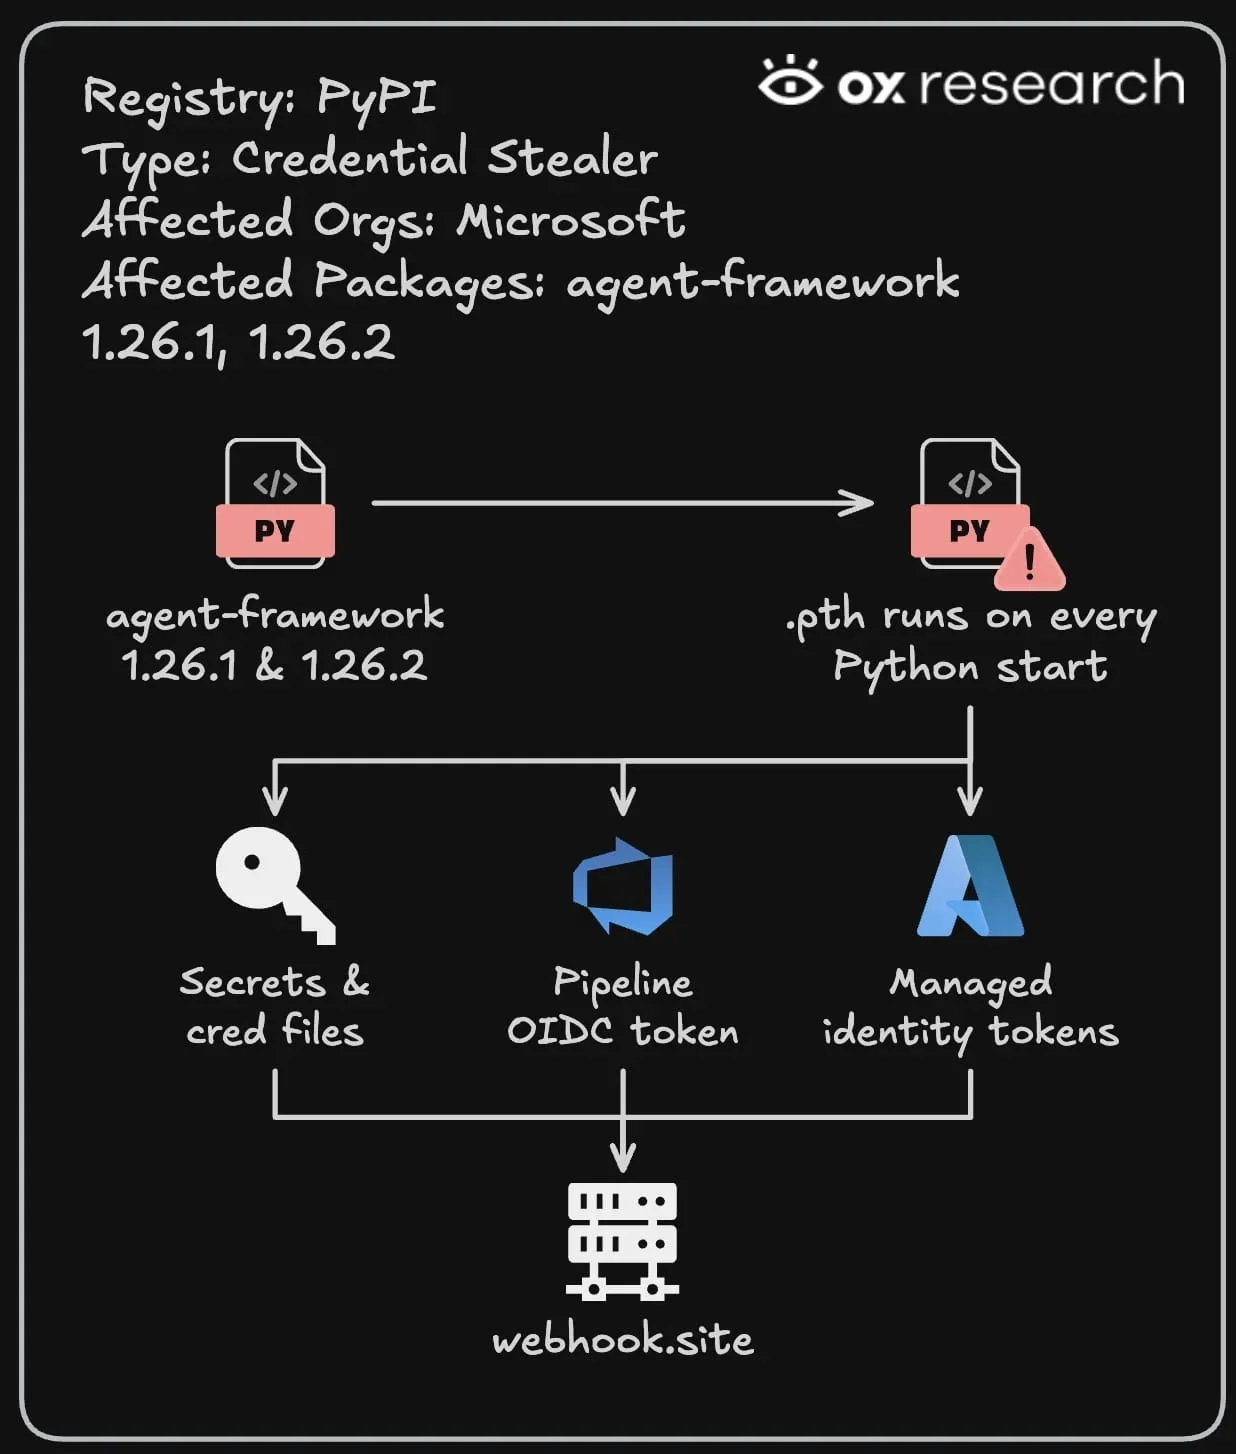 Esquema del ataque documentado por Ox Security.
Respuesta de PyPI y vector de acceso pendiente
Los administradores de PyPI pusieron en cuarentena la primera entrega maliciosa tras su detección, pero los atacantes publicaron la segunda versión aproximadamente 2,5 minutos después, la cual también fue aislada unos ocho minutos más tarde. Esta rapidez sugiere que los responsables aún conservaban acceso de publicación tras la primera medida de contención.
Hasta el momento de la publicación del reporte original, se desconoce cómo lograron los atacantes el acceso necesario para subir paquetes bajo el proyecto oficial de Microsoft en PyPI. Microsoft no había emitido una respuesta oficial sobre el punto de intrusión inicial.
Recomendaciones de mitigación para desarrolladores
Los equipos de desarrollo que hayan instalado cualquiera de las dos versiones afectadas deben aislar de inmediato los entornos comprometidos y evitar ejecutar Python o pip hasta completar la limpieza. La recomendación técnica consiste en reconstruir los entornos desde una base limpia utilizando la versión segura 1.26.0.
Asimismo, es necesario rotar de forma inmediata todas las credenciales a las que el entorno comprometido haya tenido acceso. Para determinar el alcance exacto de una posible exfiltración, los analistas de seguridad deben inspeccionar los registros de tráfico saliente (egress logs) en busca de la ruta del webhook atacante y distinguir entre solicitudes bloqueadas y transferencias completadas.
Fuente: BleepingComputer