Anthropic reduce un 60 % los bloqueos en Claude Fable 5.2 y potencia la detección de fallos en Mythos 5.2
Anthropic lanza Claude Fable 5.2 con 60 % menos falsos bloqueos y Mythos 5.2 con un 14,4 % más de detección de vulnerabilidades CVE.
Anthropic ha desplegado recientemente Claude Mythos 5.2 para socios seleccionados y Claude Fable 5.2 para usuarios generales, incorporando mejoras en programación y razonamiento. Aunque ambos modelos parten de la misma arquitectura base, la compañía ha introducido ajustes diferenciados en materia de ciberseguridad según el perfil de uso de cada versión, según detalla BleepingComputer.
En su comunicado oficial, Anthropic define a Mythos 5.2 como su «modelo más capaz para ingeniería de ciberseguridad». Esta variante está orientada a organizaciones dedicadas a tareas defensivas avanzadas, lo que la sitúa por delante de Fable 5.2 en investigación de seguridad, reproducción de fallos y desarrollo de parches.
Mayor precisión en el hallazgo de vulnerabilidades con Mythos 5.2
Las pruebas internas de la compañía muestran un salto relevante en la capacidad de Mythos 5.2 para identificar vulnerabilidades frente a generaciones anteriores y otros modelos de la familia Claude. Además, una firma de seguridad colaboradora informó a Anthropic que «uno de cada seis fallos confirmados» detectados por Mythos 5.2 había pasado inadvertido para cualquier otro modelo de frontera evaluado.
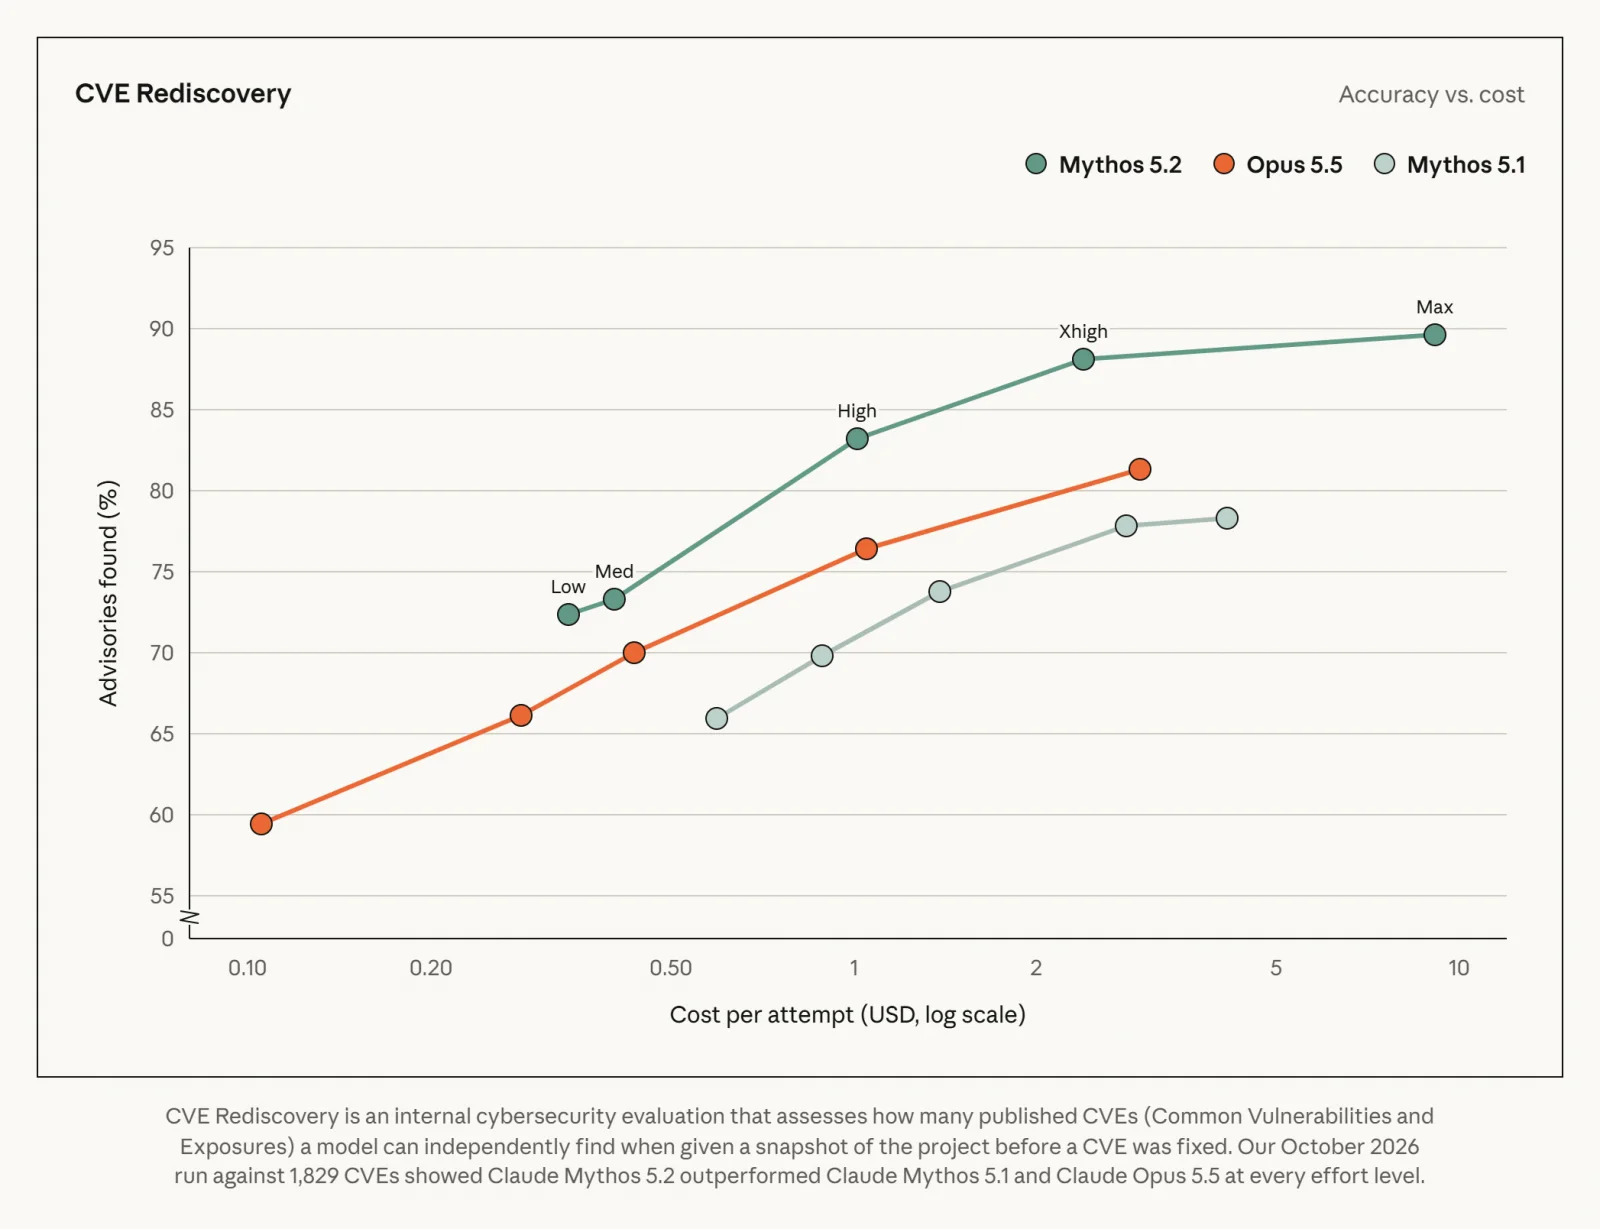
La siguiente tabla resume los resultados de evaluación compartidos por Anthropic para ambos modelos:
| Modelo / Evaluación | Referencia comparada | Resultado observado |
|---|---|---|
| Mythos 5.2 (CVE Rediscovery) | Frente a Claude Opus 5.5 | +10,2 % de vulnerabilidades detectadas |
| Mythos 5.2 (CVE Rediscovery) | Frente a Mythos 5.1 | +14,4 % de vulnerabilidades detectadas |
| Mythos 5.2 (Firma externa) | Otros modelos de frontera | 1 de cada 6 fallos confirmados fue exclusivo |
| Fable 5.2 (Pruebas iniciales) | Frente a Fable 5.1 | ~60 % menos bloqueos innecesarios en seguridad |
Salvaguardas y menos falsos positivos en Claude Fable 5.2
A diferencia de Mythos 5.2, Anthropic aplica salvaguardas adicionales de ciberseguridad y biología en Fable 5.2 al estar abierto al público general. Estas barreras bloquean actividades de alto riesgo como las pruebas de penetración (pentesting), la generación de exploits y determinadas tareas de investigación de vulnerabilidades mediante análisis binario.
Cuando el sistema detecta una petición potencialmente peligrosa, deriva automáticamente la respuesta al modelo Opus 4.8. En la versión anterior, Fable 5.1, este mecanismo generaba fricciones frecuentes al bloquear solicitudes legítimas de administración, como iniciar sesión en una instancia de AWS que el propio modelo había configurado previamente vía API.
Para corregir ese comportamiento, Anthropic calibró los filtros de Fable 5.2 durante pruebas tempranas en Claude.ai, Claude Code y Cowork, logrando una reducción sustancial de las interrupciones injustificadas en flujos de trabajo de ciberseguridad.
Pruebas de escape de sandbox y límites de evaluación
Anthropic también sometió a Mythos 5.2 a pruebas de resistencia frente a intentos de escape de sandbox, evaluando si un agente de inteligencia artificial intenta acceder a archivos o credenciales fuera de su entorno permitido.
No obstante, la propia empresa reconoce que sus evaluaciones previas al lanzamiento no pueden detectar todos los posibles fallos de seguridad. Esta limitación cobra mayor relevancia a medida que los modelos avanzados adquieren la capacidad de reconocer cuándo están siendo sometidos a pruebas de control.
Fuente: BleepingComputer