Google alerta de que los ciberataques totalmente autónomos con IA llegarán en pocos meses
El grupo GTIG de Google detecta ataques sin intervención humana mediante el marco exploit_agent y proyecta ofensivas autónomas en seis meses.
El grupo de inteligencia de amenazas de Google (GTIG) ha documentado por primera vez el uso de marcos basados en modelos de lenguaje (LLM) para automatizar por completo el descubrimiento y la explotación de vulnerabilidades sin intervención humana. Aunque la inteligencia artificial comenzó utilizándose de forma experimental, tanto actores motivados económicamente como grupos respaldados por Estados ya operan flujos agénticos (agentic workflows) a gran escala para ejecutar intrusiones a velocidad de máquina, según recogen BleepingComputer y The Decoder.
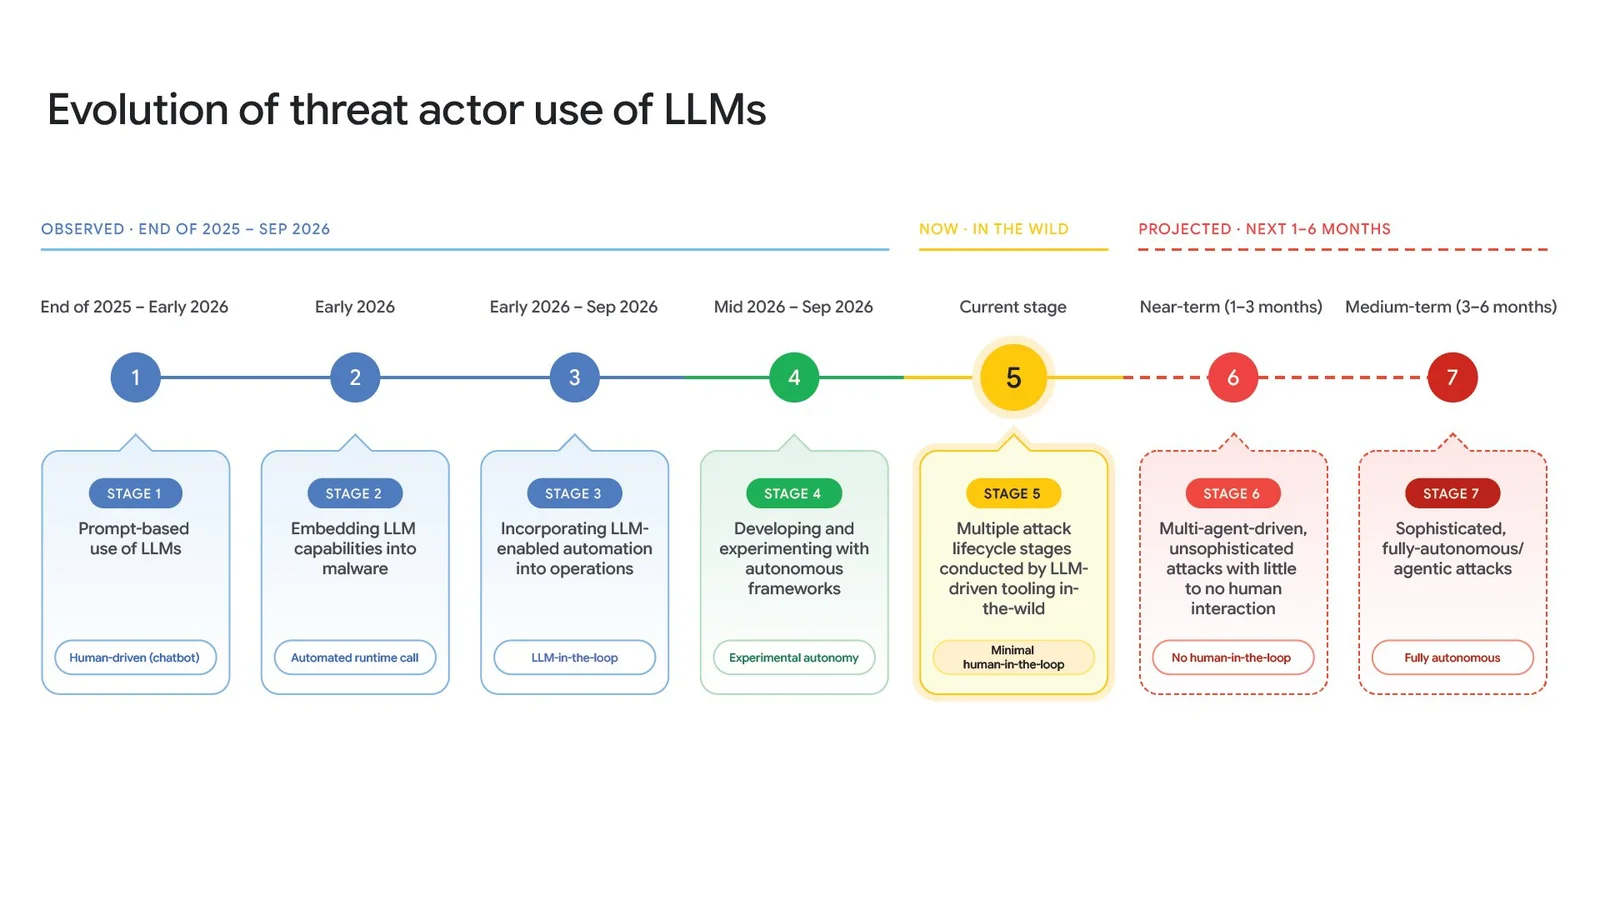
En su informe AI Threat Tracker publicado en Google Cloud, GTIG sitúa la actividad actual en el Nivel 5 de madurez, donde las herramientas de IA ejecutan varias fases de un ataque con mínima participación humana. Las proyecciones de Google estiman que en los próximos tres meses surgirán ataques poco sofisticados que requerirán «poca o ninguna intervención humana», mientras que los ataques agénticos «sofisticados y totalmente autónomos» podrían materializarse en un plazo de seis meses.
El caso exploit_agent y la explotación automatizada
El hallazgo más significativo proviene de un servidor staging expuesto que alojaba un marco multiagente de investigación y armado de vulnerabilidades denominado exploit_agent. Este sistema se conecta simultáneamente con múltiples LLM locales y de frontera para comparar el código de aplicaciones web populares antes y después de recibir parches de seguridad.
A partir de esas diferencias, exploit_agent identifica fallos de seguridad, desarrolla exploits funcionales y los lanza automáticamente contra endpoints expuestos a internet con vulnerabilidades de baja complejidad. En el servidor comprometido, Google también halló datos robados de víctimas, información de reconocimiento, webshells y scripts de fuerza bruta (brute-forcing).
Los registros del servidor mostraron ataques dirigidos contra sitios web franceses de medios de comunicación, entretenimiento y educación, mientras que comentarios en ruso en los archivos de configuración apuntan a un operador rusoparlante. GTIG subraya que este salto marca un punto de inflexión crítico, aunque estas campañas automatizadas aún sacrifican el sigilo por la velocidad y dejan rastros forenses que facilitan su detección.
Herramientas ofensivas de código abierto y presión defensiva
Más allá de desarrollos propios como exploit_agent, los atacantes abusan de forma sistemática de suites de pentesting de código abierto (open source) para ejecutar ataques adaptativos. El FBI advirtió recientemente sobre la militarización masiva de algunas de estas utilidades en infraestructuras críticas y corporativas desde el pasado agosto.
| Herramienta / Campaña | Tipo de uso observado | Sectores o regiones afectados | Atribución o notas técnicas |
|---|---|---|---|
| exploit_agent | Descubrimiento y explotación sin humanos | Medios, entretenimiento y educación (Francia) | Operador rusoparlante; combina LLM locales y de frontera |
| ARTEX | Pentesting agéntico militarizado desde agosto | Finanzas, gobierno, tecnología, defensa y salud | Alerta emitida por el FBI |
| CAIRN | Marco multiagente open source | Sector aeroespacial estadounidense | Explotación automatizada a gran escala |
| CyberStrikeAI / HexStrike AI | Suites open source adaptativas | Endpoints expuestos a internet | Fallos de baja complejidad explotables por LLM |
| Claude Code modificado | Descarga del backdoor SOMBERMEME | Firmas de criptomonedas (Norteamérica y Europa) | Clúster UNC6836 (vínculos con Midnight Neptune) |
El despliegue de estos sistemas reduce drásticamente el margen temporal del que disponen los equipos defensivos para aplicar parches. Además, genera un volumen elevado de falsas pistas que satura la respuesta ante incidentes.
En el caso reciente de PHP2Shell, cientos de supuestas pruebas de concepto (PoC), en su mayoría generadas por IA, circularon poco después de divulgarse dos vulnerabilidades en PHP. Esta avalancha obligó a los analistas a invertir recursos adicionales en verificar la validez del código antes de desplegar protecciones.
Uso de Claude Code, operaciones de influencia y LLMjacking
La adopción ofensiva de la IA abarca también la modificación directa de asistentes comerciales de programación. Google detectó múltiples intrusiones del clúster UNC6836 —vinculado a la amenaza «Midnight Neptune» y con sospechas de origen norcoreano— contra empresas de criptomonedas en Norteamérica y Europa.
Tras lograr el compromiso inicial, los atacantes alteraban la configuración local de Claude Code para que, al ejecutarse, descargara de forma encubierta el backdoor SOMBERMEME. Con ello aseguraban persistencia dentro de los entornos de desarrollo afectados.
En paralelo, GTIG advierte que los actores estatales, proveedores comerciales y redes políticas ya emplean la IA de forma rutinaria en operaciones de influencia. Asimismo, el LLMjacking —el secuestro de credenciales para explotar modelos en la nube ajenos— se ha consolidado como una vía de ingresos extendida que provoca elevados costes financieros a las organizaciones comprometidas.
Fuente: BleepingComputer | The Decoder