SCKit, el nuevo malware tipo gusano que ataca a MSP mediante sesiones de ScreenConnect
El conjunto de herramientas SCKit aprovecha la extensión RMM+ y busca infectar a técnicos de MSP desde equipos comprometidos de ScreenConnect.
Un nuevo conjunto de herramientas maliciosas con comportamiento tipo gusano, denominado SCKit, fue desplegado en recientes ataques contra entornos de ScreenConnect pertenecientes a proveedores de servicios gestionados (MSP). Según reporta BleepingComputer, la campaña busca propagarse desde dispositivos de clientes infectados hacia las estaciones de trabajo de los técnicos de MSP para comprometer otras redes administradas.
El malware intenta explotar la vulnerabilidad CVE-2026-84869, un fallo en ScreenConnect ya corregido anteriormente, para ejecutar código malicioso en el equipo del técnico cuando este se conecta a un dispositivo comprometido. Sin embargo, investigadores de Huntress y Blackpoint Cyber indicaron que no han observado una explotación exitosa de esta falla durante los ataques, y Blackpoint confirmó que el exploit falló en pruebas realizadas frente a un cliente actualizado de ScreenConnect.
Acceso inicial mediante la extensión RMM+
La ofensiva da continuidad a una oleada previa de intrusiones en instancias alojadas en la nube de ScreenConnect, una plataforma de soporte y acceso remoto utilizada por MSP y equipos de TI. En esos incidentes, los atacantes obtuvieron acceso no autorizado y emplearon la función Run Command para instalar clientes de acceso remoto fraudulentos en los endpoints de los clientes.
De acuerdo con un informe actualizado de Huntress, el vector de acceso inicial habría sido RMM+, una extensión de terceros que permite a herramientas externas interactuar con sesiones de ScreenConnect sin pasar por la consola estándar de técnicos. Las versiones 1.0.31 y 1.0.32 de RMM+ presentaban un fallo de autenticación que permitía ejecutar comandos sin iniciar sesión ni completar la autenticación multifactor (MFA).
RMM+ utiliza una clave de acceso compartida en lugar de las cuentas de usuario habituales de ScreenConnect, pero las versiones vulnerables permitían que esa clave permaneciera en blanco si el administrador no configuraba una. Ante esa omisión, un atacante podía enviar una clave vacía, superar la verificación de la extensión y emitir comandos remotos.
| Indicador de la campaña | Valor registrado |
|---|---|
| Endpoints comprometidos | Al menos 288 |
| Organizaciones afectadas | 48 |
| Duración de la ofensiva | 90 minutos (un tercio en los primeros 10 minutos) |
| Extensiones deshabilitadas por ConnectWise | 5 (en ~400 entornos de socios) |
| Tamaño del conjunto SCKit | 16 scripts y componentes |
Huntress señaló que este mecanismo coincide con los registros analizados, donde se ejecutaron comandos en múltiples instancias sin actividad de inicio de sesión asociada y con trazas vinculadas a RMM+. Como medida de respuesta, ConnectWise deshabilitó cinco extensiones de terceros potencialmente relacionadas, aunque aclaró que su presencia no implica necesariamente un compromiso.
RelayTrap y el intento de propagación inversa
En análisis independientes, Huntress y Blackpoint Cyber detallaron la estructura de SCKit, diseñado para establecer acceso remoto persistente y moverse lateralmente entre sistemas gestionados. El grupo Adversary Pursuit Group (APG) de Blackpoint Cyber recuperó el cargador directamente desde infraestructura controlada por los atacantes y descifró las etapas posteriores hasta obtener el instalador de ScreenConnect empleado en la campaña.
En una primera fase, los atacantes despliegan clientes adicionales de ScreenConnect Access configurados para conectarse a sus propios servidores, asegurando persistencia incluso si se cierra la sesión legítima del MSP. No obstante, el componente más llamativo es RelayTrap, pensado para reemplazar al proceso legítimo ScreenConnect Guest en un equipo infectado y aguardar una conexión interactiva del técnico.
En lugar de distribuir un ejecutable precompilado, los operadores alojan el código fuente en C# bajo el nombre RelayTrap.cs y lo descargan en las máquinas comprometidas, donde un script de PowerShell lo compila localmente. De forma paralela, otro módulo llamado TrapWatch supervisa los servicios de ScreenConnect y prepara el reemplazo del proceso Guest para interceptar sesiones entrantes.
Cuando el técnico inicia la conexión, RelayTrap intenta enviar un archivo malicioso en sentido inverso al habitual: desde el equipo del cliente hacia la estación del técnico, aprovechando CVE-2026-84869, corregida por ConnectWise en la versión 26.6.5. En condiciones normales, la plataforma permite al técnico transferir y ejecutar archivos en el dispositivo gestionado, no al revés.
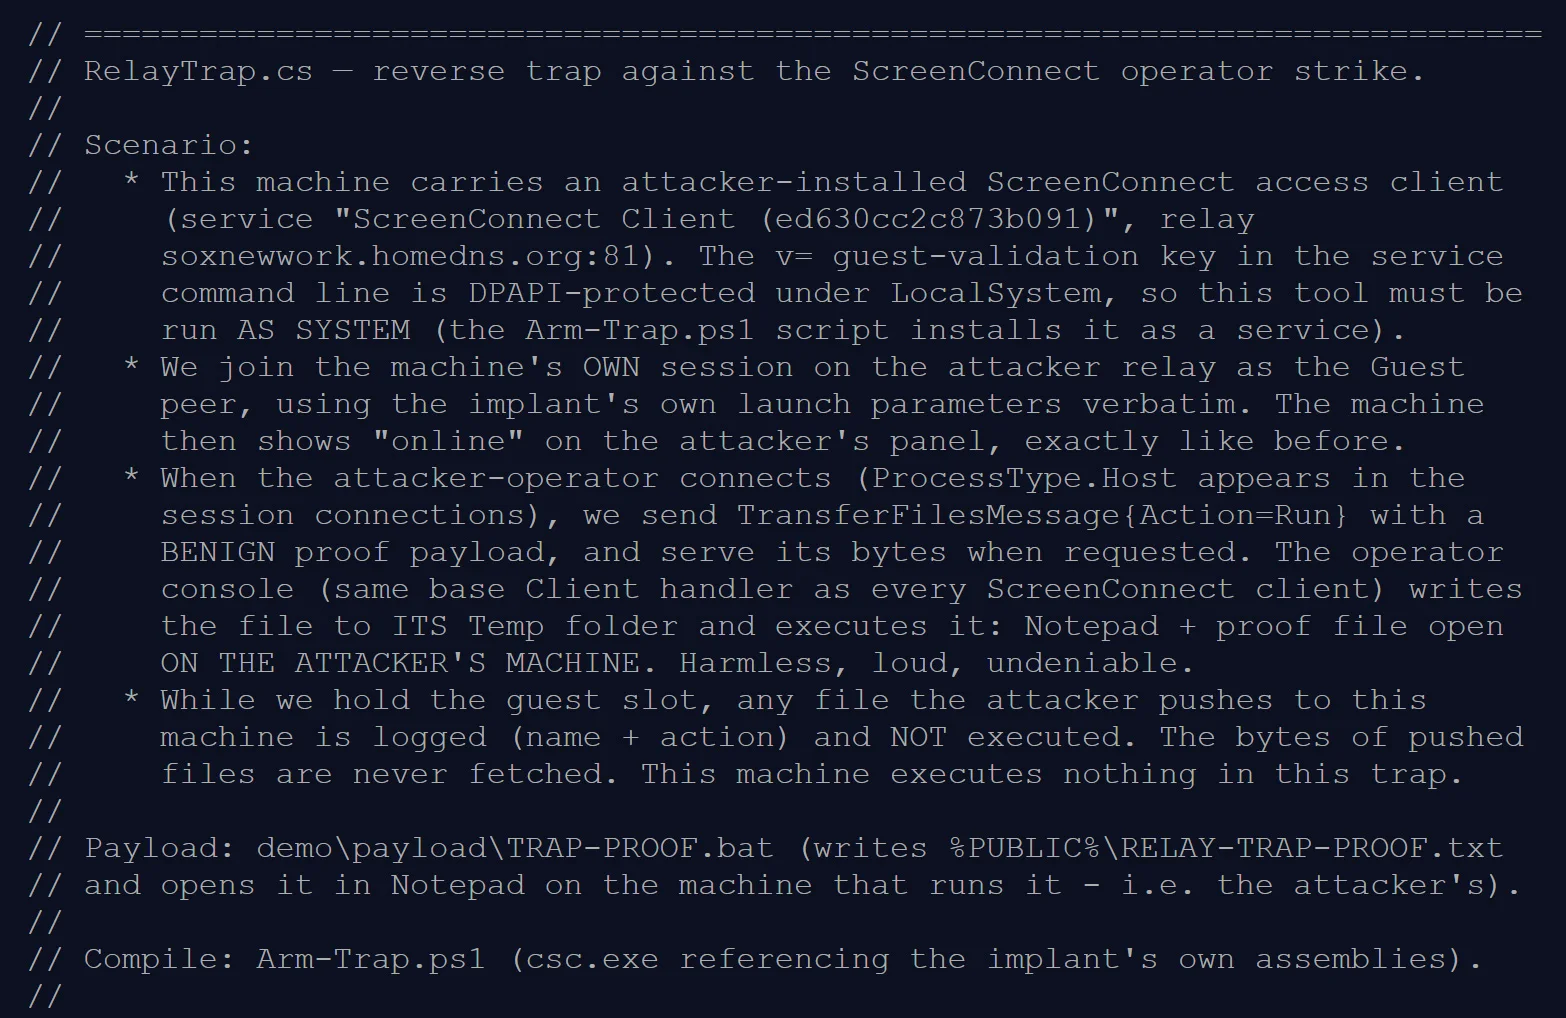
El código fuente recuperado incluye comentarios extensos que explican su funcionamiento, soluciones de compatibilidad y errores previos de programación, lo que sugiere que fue generado mediante un modelo de lenguaje de gran tamaño (LLM), una apreciación compartida también por Huntress.
Robo de sesiones y estado actual de la amenaza
Si lograra ejecutarse en la estación del técnico, otros módulos de SCKit intentarían robar cookies de autenticación de ScreenConnect almacenadas en los navegadores web. Con ello, los atacantes buscarían secuestrar la sesión administrativa ya autenticada sin necesidad de credenciales ni de un nuevo desafío MFA, enumerar los endpoints accesibles y distribuir comandos maliciosos mediante funciones legítimas como Shared Toolbox.
Pese al diseño de esta cadena tipo gusano, ambas firmas de ciberseguridad confirmaron que el ataque lateral hacia los técnicos fracasó frente a clientes actualizados. Los investigadores de Blackpoint Sam Decker y Nevan Beal reprodujeron el intento contra un cliente vigente y comprobaron que la corrección impidió la ejecución.
«El lado Guest puso en cola la transferencia, pero el cliente actual nunca solicitó ni ejecutó la carga útil», explicaron Decker y Beal. «Así que hemos confirmado qué está diseñado para hacer el toolkit, y no tenemos evidencia de explotación exitosa ni de una evasión en este momento». Huntress coincidió en que los intentos de toma de consola fallaron en todos los registros de hosts analizados.
Ante este escenario, los investigadores recomiendan a los MSP deshabilitar las extensiones de terceros afectadas, actualizar los clientes de ScreenConnect, auditar instalaciones no autorizadas de acceso remoto y revisar la actividad de Run Command y Toolbox. Asimismo, aconsejan evitar sesiones interactivas de ScreenConnect con endpoints potencialmente comprometidos y utilizar herramientas de seguridad independientes para investigarlos.
Fuente: BleepingComputer